
La Privacitat des del Disseny
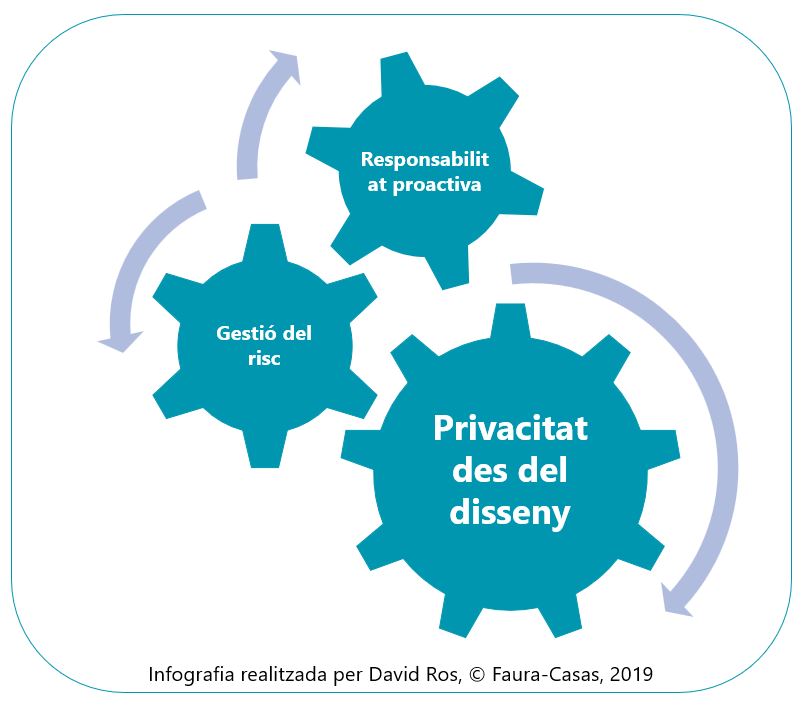
El Reglament General de Protecció de Dades va proposar un canvi de paradigma basat en l’eix de dissenyar la privacitat enfocada a la gestió del risc amb aplicació del principi de responsabilitat proactiva. El nou paradigma parteix que el denominat “risc cero” no existeix i, per tant, hi ha riscos en els tractaments de dades que cal mitigar. Per això, es proposa amb l’article 25 del RGPD que el responsable del tractament, tant en el moment de determinar els mitjans de tractaments com en el moment del propi tractament, aplicarà mesures tècniques i organitzatives apropiades a fi de complir el RGPD i protegir els drets dels interessats.
Pel principi de responsabilitat proactiva correspon al responsable del tractament complir el RGPD i ser capaç de demostrar-ho. Així les mesures de seguretat que dissenyi el responsable del tractament han de ser apropiades i concebudes per aplicar de forma efectiva els principis de protecció de dades.
L’Agència Espanyola de Protecció de Dades ha divulgat la “Guia de Privacitat des del Disseny” en què explica fórmules per facilitar la tasca de dissenyar sistemes, productes, serveis o processos que incorporin la privacitat i els principis de protecció de dades.
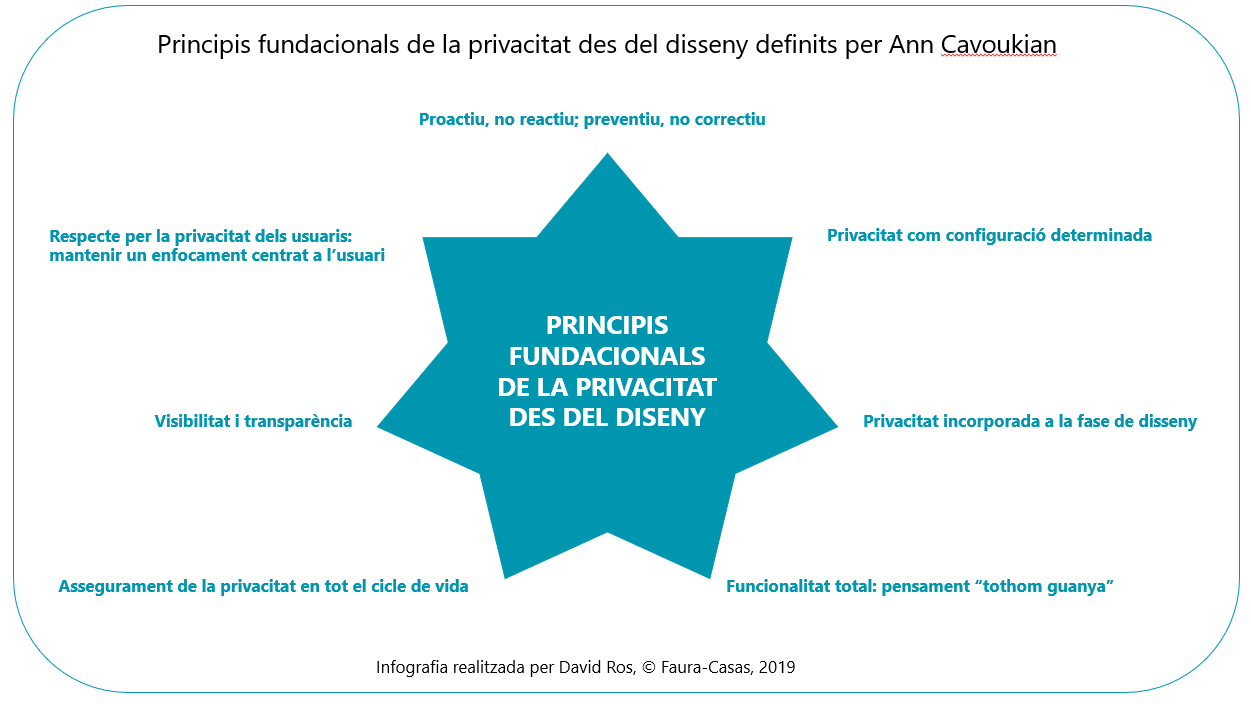
L’esmentada guia explica els denominats “Principis Fundacionals de la Privacitat des del Disseny” definits per la Comissionada de protecció de Dades d’Ontario (Canadà), Ann Cavoukian, a la dècada dels 90 i presentats en la 31ª Conferència Internacional de Comissionats de Protecció de Dades i Privacitat de l’any 2009 i acceptat internacionalment a la 32ª Conferència Internacional de Comissionats de Protecció de Dades i Privacitat celebrada a Jerusalem (Israel) l’any 2010 amb l’aprovació de la “Resolució sobre la Privacitat per Disseny”.
Subjectes obligats
Com hem assenyalat prèviament, correspon al responsable del tractament dissenyar les mesures de seguretat tècniques i organitzatives apropiades. No obstant, seguint el considerant número 78 del RGPD i l’article 28 referent a l’encarregat del tractament, el responsable del tractament escollirà productes, serveis i encarregats capaços de garantir el compliment dels requisits del RGPD. Així, la guia de l’AEPD es troba dirigida, a més dels responsables dels tractaments, als proveïdors i prestadors de serveis, desenvolupadors de productes i aplicacions o fabricants de dispositius.
Objectius de privacitat i seguretat
La protecció de dades ha incorporat tradicionalment els objectius de seguretat de la confidencialitat, integritat i disponibilitat:
- Confidencialitat en el sentit que les dades personals no siguin accessibles a qui no estigui autoritzat.
- Integritat referent a que les dades personals no siguin modificades no indegudament.
- Disponibilitat per tal de garantir que les dades personals estiguin disponibles quan calgui.
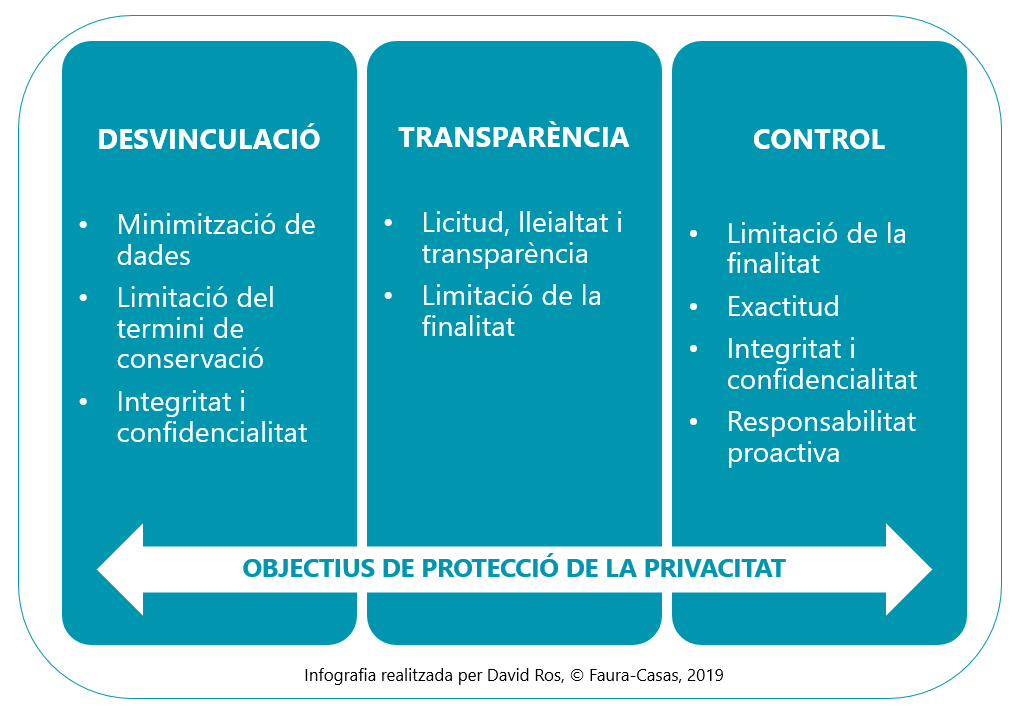
A més d’aquests objectius de seguretat, cal tenir present altres factors de risc que poden ser detectats durant l’avaluació de riscos pels drets i llibertats dels subjectes de les dades personals. Per tal de donar cobertura els altres factors de risc, la guia de l’AEPD ha inclòs en l’esquema d’anàlisis tres nous objectius de protecció específics de la privacitat, la garantia dels quals es converteix en salvaguarda dels principis de tractament establerts al RGPD.
L’enginyeria de la privacitat o “privacy engineering”
La guia de l’AEPD defineix l’enginyeria de la privacitat com “un procés sistemàtic i dirigit per l’enfocament al risc amb l’objectiu de traduir en termes pràctics i operatius els principis de la privacitat des del disseny dins del cicle de vida dels sistemes d’informació encarregats del tractaments de dades personals”. Per això, la guia proposa en primer terme definir els requisits de privacitat, en segon terme dissenyar i implementar la privacitat i per últim la verificació i validació de la privacitat.
Fases de disseny
Cal treballar amb les estratègies de privacitat per tal de garantir els objectius de privacitat i el compliment dels principis de tractament. L’estat de l’art, segons l’esmentada guia, identifica vuits estratègies de disseny de la privacitat que es poden classificar en dues categories: una categoria orientada al tractament de les dades i una altra categoria a processos. Dins de la categoria orientada al tractament de les dades trobem les estratègies de privacitat denominades “minimitzar”, “abstreure”, “separar” i “ocultar”. Dins de la categoria de processos hi ha les estratègies anomenades “controlar”, “complir”, “demostrar” i “informar”.
Un cop establerts els objectius i estratègies de privacitat que ha d’incorporar l’aplicació, el producte, el servei o el sistema com a part de la seva definició és necessari integrar-los en el seu disseny. Per això, es poden materialitzar els patrons de disseny de la privacitat que són solucions reutilitzables empleades a la fase de disseny que són aplicables per resoldre problemes comuns i repetibles de privacitat. Per exemple, dins de l’estratègia de privacitat de minimització es poden aplicar mesures de seguretat consistents en la pseudonimització o anominització per tal de limitar al màxim possible el tractament de dades personals. Dins de l’estratègia d’ocultació es pot aplicar la mesura de seguretat de xifrat i així evitar que les dades personals esdevinguin públiques. A l’estratègia de processos de control es poden incorporar com a mesures de seguretat els panells de preferències de privacitat per a l’usuari de tal forma que els interessats poden disposar d’un control de les seves dades personals.
Un cop s’han definit les estratègies de privacitat i dissenyat els patrons de privacitat de l’aplicació, el producte, el servei o el sistema, s’han d’implementar a la fase de desenvolupament fent ús d’una solució tecnològica concreta.
La guia de l’AEPD explica les denominades “Privacy Enhancing Technologies” o “PETs” com “un conjunt organitzat i coherent de soluciones TIC que redueixen els riscos que afecten a la privacitat, implementant les estratègies i patrons definits anteriorment”.
Conclusions legals
Com a part del disseny de la privacitat corresponent a l’objectiu de control es podrà revisar periòdicament l’adequació de les mesures de seguretat dissenyades mitjançant una auditoria o un altre procés que s’hagi establert.
El disseny de la privacitat no exclou l’obligatorietat de realitzar l’avaluació d’impacte referent a la protecció de dades que s’escaigui de conformitat amb l’article 35 del RGPD.